Das Wichtigste auf einen Blick:
- Die kurze Antwort lautet: Sich selbst replizierende Viren sind auf einem normalen iPhone (ohne Jailbreak) äußerst selten.
- Der Grund dafür: Apples geschlossenes Ökosystem und Sandboxing. iOS ist so konzipiert, dass Apps in eigenen, isolierten Umgebungen ausgeführt werden, was die Ausbreitungsmöglichkeiten von Viren erheblich einschränkt.
- Echte Bedrohungen sind: Phishing, Betrugs-SMS, gefälschte Pop-ups, Fake-Profile, Schadsoftware und Spyware – keine Viren.
- Pop-up-Warnung: Warnmeldungen wie „Virus erkannt“ auf iPhones sind fast immer gefälscht.
- Virenscans sind unmöglich: Auf iOS kann man keine herkömmlichen Antiviren-Scans durchführen (und muss dies auch nicht). Eine allgemeine Überprüfung des Geräts ist dennoch empfehlenswert.
- Was hilft: Achtsamkeit, sicheres Surfen, sichere Geräteeinstellungen und moderne Sicherheitspraktiken für Mobilgeräte.
Meist beginnt es mit einem Anflug von Panik: ein blinkendes Pop-up, das vor einem Virus warnt, ein Smartphone, das sich plötzlich langsam anfühlt, oder eine verdächtige Nachricht, in der behauptet wird, Ihre Apple-ID sei kompromittiert. Da kommt man schnell zu dem schlimmsten Schluss – mein iPhone hat einen Virus.
Allerdings: In fast allen Fällen ist diese Annahme falsch.
Denn in den allermeisten Fällen ist die Frage gar nicht, ob Ihr iPhone einen herkömmlichen Virus hat. Es geht vielmehr darum, ob jemand versucht, Ihnen eine Infektion vorzugaukeln. Diesen Unterschied zu verstehen hilft dabei, in der heutigen Bedrohungslandschaft sicher zu bleiben – und die eigenen Nerven zu schonen.
Können iPhones Viren bekommen? Die kurze Antwort
Echte, sich selbst replizierende Viren gibt es auf einem normalen iPhone ohne Jailbreak aufgrund der integrierten Sicherheitsvorkehrungen von Apple im Grunde nicht. Das bedeutet jedoch nicht, dass iPhones immun gegen Bedrohungen sind. Nutzer können dennoch auf Betrugsversuche, Phishing, bösartige Apps und andere Angriffsformen stoßen, die nicht auf herkömmliche, sich selbst replizierende Viren setzen.
Virus vs. Malware
Ein Virus ist eine bestimmte Art von Malware, die sich an Dateien oder Programme anheftet und sich verbreitet, wenn diese Dateien ausgeführt werden.
Malware ist der Oberbegriff für jegliche bösartige Software, einschließlich Viren, Würmer, Trojaner, Ransomware, Spyware und mehr.
Warum aus „Antivirus“ „Anti-Malware“ wurde:
Herkömmliche Antivirenlösungen wurden hauptsächlich zur Erkennung von Viren entwickelt. Da sich Cyberbedrohungen über Viren hinaus weiterentwickelten, wurden die Funktionen von Sicherheitsprodukten erweitert. Der Begriff „Anti-Malware“ spiegelt den Schutz vor der gesamten Bandbreite moderner Bedrohungen besser wider, nicht nur vor Viren.
Warum iPhones selten von Viren befallen werden (und warum das nur die halbe Wahrheit ist)
Das iOS-Ökosystem macht es herkömmlicher Schadsoftware, insbesondere sich selbst verbreitenden Viren, extrem schwer, sich zu verbreiten.
Sandboxing
Jede App auf Ihrem iPhone läuft in einer eigenen, kontrollierten Umgebung, isoliert von anderen Apps und vom Kernsystem. Das bedeutet, dass eine kompromittierte App andere Komponenten nicht ohne Weiteres infizieren kann.
App-Store-Prüfung und Codesignierung
Apps müssen Apples Überprüfungsprozess durchlaufen und digital signiert sein, bevor sie ausgeführt werden können. Dadurch wird eine riesige Menge an Schadsoftware herausgefiltert, bevor sie überhaupt die Nutzer erreicht.
Schnelle, nahezu universelle Updates
Im Gegensatz zu vielen anderen Plattformen werden iOS-Updates schnell auf allen Geräten übernommen. Sicherheitslücken werden zügig behoben, wodurch das Zeitfenster für Angreifer verkürzt wird.
Der Haken
All das funktioniert hervorragend, um Viren und klassische Schadsoftware zu stoppen. Doch moderne Angreifer setzen bei Angriffen auf iOS nicht auf sich selbst replizierende Viren. Stattdessen setzen sie auf etwas weitaus Effektiveres: den Nutzer selbst. Social Engineering, Täuschung und psychologischer Druck sind mittlerweile die wichtigsten Angriffswerkzeuge und umgehen technische Abwehrmaßnahmen vollständig.
Diese Bedrohungen betrafen iPhones im Jahr 2026
Phishing und Betrugs-SMS (Smishing)
Die häufigste Bedrohung, der iPhone-Nutzer heute ausgesetzt sind, ist Täuschung. Betrüger versenden Nachrichten, in denen sie sich als Lieferdienste, Banken oder Apple selbst ausgeben. Mit ihnen drängen sie Nutzer dazu, auf einen Link zu klicken oder ihre Zugangsdaten einzugeben. Für diese Angriffe muss nichts installiert werden. Wenn Sie Ihre Daten preisgeben, ist der Schaden bereits angerichtet. Eine Schadsoftware ist nicht nötig.
Gefälschte Pop-ups mit der Meldung „Virus erkannt“
Wenn Sie schon einmal eine Meldung mit dem Wortlaut „Ihr iPhone ist infiziert“ gesehen haben, sind Sie wahrscheinlich auf Scareware gestoßen.
Diese Pop-ups sollen Sie in Panik versetzen und Sie dazu verleiten, auf einen Link zu tippen, etwas zu installieren oder für eine „Reparatur“ zu bezahlen. Diese Meldungen stammen in der Regel aus aggressiven Werbeanzeigen auf Websites und nicht vom Gerät selbst.
Wichtige Tatsache: iOS generiert keine Virenwarnungen im Browser. Wenn Sie eine sehen, handelt es sich um eine Fake-Warnung.
Schädliche Konfigurationsprofile
Bei Konfigurationsprofilen handelt es sich um legitime Maßnahmen von Unternehmen zur Verwaltung mobiler Geräte (Mobile Device Management, MDM). Hacker können diese Profile missbrauchen, um das Verhalten von Geräten zu verändern, Datenverkehr umzuleiten oder unerwünschte Software zu installieren.
Beschreibung: Demonstration der Installation einer bösartigen Kryptowährungs-Wallet über ein Konfigurationsprofil
Dubiose Apps
Apps, die außerhalb der üblichen, vertrauenswürdigen Abläufe installiert werden (oder als legitime Tools getarnt sind), bergen Risiken.
Im Jahr 2024 entdeckten ESET Forscher bei der Untersuchung einer Phishing-Kampagne einen neuartigen Angriffsvektor: Eine Website eines Drittanbieters verbreitete eine bösartige App, ohne dass Nutzer der Installation von Drittanbieter-Anwendungen zustimmen mussten. Dies war möglich, weil die Angreifer Progressive Web Apps (PWAs) nutzten – im Wesentlichen Websites, die so verpackt sind, dass sie wie eigenständige Anwendungen wirken. Diese Apps ahmten legitime Banking-Apps nach, um Zugangsdaten zu stehlen.
Das Angriffsszenario ist einfach: Angreifer kontaktieren ihre Ziele per Telefonanruf oder SMS und behaupten, ihre Banking-App sei veraltet und müsse ersetzt werden, oder sie verbreiten Social-Media-Anzeigen, die die „Vorteile“ der neuen App bewarben.
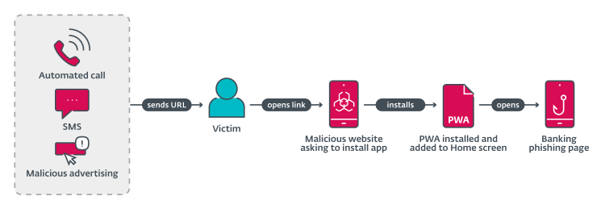
Abbildung 1: PWA-Phishing-Ablauf
Fielen Nutzer auf die Masche herein, bekamen sie eine Website zu sehen, die ihr jeweilige Bank imitierte. Diese forderte die Opfer dazu auf, eine „neue Version“ der Banking-App zu installieren. Hierbei handelte es sich allerdings um eine bösartige PWA handelte, die eine der stärksten Verteidigungsstufen des iPhones umging: die App-Store-Prüfung.
Unsicheres öffentliches WLAN
Kostenloses WLAN ist praktisch, birgt jedoch Risiken. In ungesicherten Netzwerken können Angreifer eine als „Man-in-the-Middle“-Angriff (MITM) bekannte Technik nutzen, um unverschlüsselten Datenverkehr zwischen zwei Parteien abzufangen, Informationen zu stehlen und/oder Schadsoftware zu verbreiten. Eine mangelhafte Netzwerksicherheit befähigt Angreifer dazu, Online-Aktivitäten von Nutzern heimlich abzuhören (Paket-Sniffing).
Im öffentlichen Raum können Cyberkriminelle zudem gefälschte Hotspots einrichten, die legitimes WLAN imitieren. Dies wird als „Evil-Twin“-Angriff bezeichnet. Moderne Verschlüsselung hilft zwar, doch nicht alle Aktivitäten sind geschützt, und Nutzer können weiterhin auf bösartige Seiten umgeleitet werden, die ihre Daten stehlen wollen.
Vermeiden Sie die automatische Wiederverbindung mit bekannten öffentlichen WLAN-Netzwerken.
KI-generierte Betrugsmaschen (2026)
Eine neuere, schnell wachsende Bedrohung ist KI-gestütztes Social Engineering. Angreifer nutzen KI, um äußerst überzeugende Deepfakes, Phishing-Nachrichten und Markenauftritte zu generieren. Oben genannte Angriffe sollen mit ihrer Hilfe glaubwürdig wirken. Dies ermöglicht effektive Angriffe in großem Maßstab.
Das Ergebnis sind schwer zu erkennende Betrugsversuche, auf die man leichter hereinfällt.
Beschreibung: Ondrej Kubovič von ESET deckt den KI-gestützten „Nomani“-Betrug auf, bei dem Deepfake-Versionen berühmter Persönlichkeiten falsche Versprechungen machen.
Gezielte Spyware (die seltene High-End-Variante)
Spyware wie beispielsweise Pegasus geht deutlich präziser vor.
Dabei handelt es sich um hochkomplexe und kostspielige Angriffe, die häufig Zero-Day-Schwachstellen ausnutzen. In der Regel richten sie sich gegen bestimmte Personen, darunter Politiker, Journalisten, Aktivisten oder andere hochkarätige Ziele. Für den durchschnittlichen Nutzer ist das Risiko äußerst gering.
Apple bietet Funktionen wie den Lockdown-Modus für potenziell gefährdete Personen an, die einen zusätzlichen Schutz vor fortgeschrittenen Angriffen bieten.
Virus, Betrug oder Hack? So erkennt man den Unterschied
Kurze Antwort: Wenn Ihr iPhone Sie vor einem „Virus“ warnt, handelt es sich mit ziemlicher Sicherheit um einen Betrugsversuch. Doch echte Risiken wie Phishing, gehackte Konten oder Spyware können Sie dennoch auf unterschiedliche Weise betreffen.
| Typ | Was es tatsächlich ist | Wie es auf Ihr iPhone gelangt | Echtes Risiko unter iOS | Was Sie tun sollten |
|---|---|---|---|---|
| Echter Virus (Malware-Typ) | Sich selbst replizierende Schadsoftware | Phishing, Ausnutzen von Systemschwachstellen | Auf Geräten ohne Jailbreak äußerst selten | Falls die Bedrohung real ist, löschen Sie verdächtige Apps, stellen Sie das Gerät anhand eines sauberen Backups wieder her oder führen Sie einen Werksreset durch |
| Gefälschtes „Virus“-Popup (Scareware) | Ein browserbasierter Trick, der darauf abzielt, Ihnen Angst einzujagen | Soziale Medien, Websites mit aggressiver Werbung | Sehr häufig, aber keine tatsächliche Infektion | Schließen Sie den Tab, klicken Sie auf nichts und löschen Sie die Browserdaten |
| Phishing-/Betrugsnachricht | Versuch, Zugangsdaten oder Geld zu stehlen | SMS (Smishing), E-Mail, Messaging-Apps | Hoch – häufigste Bedrohung | Klicken Sie nicht auf Links, überprüfen Sie den Absender |
| Gehackte Apple-ID/Konto | Unbefugter Zugriff auf Ihr Konto | Diebstahl von Zugangsdaten durch Phishing oder kompromittierte Passwörter | Mäßige bis hohe Auswirkungen | Passwort zurücksetzen, Zwei-Faktor-Authentifizierung (2FA) aktivieren, Kontoaktivitäten überprüfen |
| Spyware | Hochentwickelte Überwachungssoftware | Gezielte Exploits, oft unsichtbar | Sehr selten, betrifft nur bestimmte Personen | Sperrmodus aktivieren, Gerät aktualisieren, Gerät neu starten/zurücksetzen, fachkundige Hilfe in Anspruch nehmen |
| PUA/Adware | Unerwünschte Apps, Weiterleitungen, aufdringliche Werbung | Zweifelhafte Apps, heruntergeladene Konfigurationsprofile, Web-Installationen | Gering bis mäßig | Unbekannte Profile/Apps entfernen, Browsereinstellungen zurücksetzen |
„Mein iPhone meldet, es habe einen Virus“ – stimmt das?
In fast allen Fällen: Nein.
Diese Meldung stammt fast immer von einer Website, nicht von Ihrem iPhone selbst. Diese Scareware-Popups sollen Sie dazu bringen, in Eile einen Fehler zu begehen – auf eine Schaltfläche zu tippen, eine gefälschte Support-Nummer anzurufen oder für eine nutzlose „Reparatur“ zu bezahlen.
So sollten Sie stattdessen vorgehen:
- Tippe nichts auf dem Pop-up an (auch keine „Schließen“-Schaltflächen darin).
- Rufen Sie keine der angezeigten Telefonnummern an.
- Gib keine Zahlungsdaten ein.
- Schließen Sie den Browser-Tab oder beenden Sie Safari zwangsweise.
- Gehen Sie zu „Einstellungen“ → „Safari “→ „Verlauf und Website-Daten löschen“.
Sobald Sie das getan haben, verschwindet die „Infektion“. Denn sie war gar nicht da.
Brauchen iPhones einen Virenscan? Warum man ein iPhone nicht wirklich „scannen“ kann.
An dieser Stelle führen viele Anleitungen zum Thema „So entfernen Sie einen Virus von einem iPhone“ ihre Leser in die Irre. Auf einem iPhone ist ein herkömmlicher Virenscan nicht möglich. Aufgrund der iOS-Sandbox-Umgebung kann keine App – nicht einmal eine Sicherheits-App – andere Apps überprüfen oder das System auf Viren und andere Schadsoftware scannen, wie es Sicherheitslösungen für Desktop-Computer tun.
Wenn Sie Tipps, Tutorials und Apps für „Viren-Scans“ unter iOS sehen, sollten Sie immer bedenken: Sie können Ihr gesamtes Gerät nicht wirklich auf Infektionen scannen.
Das bedeutet jedoch nicht, dass Sicherheits-Apps nutzlos sind. Ganz im Gegenteil. Was hilft, ist ein Schutz, der auf echte Bedrohungen ausgerichtet ist:
- Web- und Link-Schutz, um Phishing-Seiten zu blockieren, bevor sie geladen werden
- Verbindungssicherheit, um Risiken in unsicheren Netzwerken zu verringern
- Sicherheitschecks, die riskante Einstellungen oder Schwachstellen aufzeigen
Mit anderen Worten: Das Ziel ist nicht, nach nichtexistenten Viren zu suchen, sondern die tatsächlichen Angriffe zu verhindern, denen iPhones ausgesetzt sind.
So schützen Sie Ihr iPhone
Die Sicherheit Ihres iPhones hängt vor allem von einigen wenigen bewährten Gewohnheiten ab:
Halten Sie iOS und Apps auf dem neuesten Stand
Aktivieren Sie automatische Updates, damit Sicherheitspatches sofort installiert werden, sobald sie verfügbar sind.
Halten Sie sich an vertrauenswürdige Installationen
Führen Sie keinen Jailbreak an Ihrem Gerät durch. Installieren Sie Apps ausschließlich aus dem App Store und vermeiden Sie unbekannte Konfigurationsprofile.
Bleiben Sie skeptisch bei unerwarteten Nachrichten
Ob SMS, E-Mail oder Pop-up – behandeln sie alles als potenziell gefährlich, bis das Gegenteil bewiesen ist. Überprüfen Sie die Nachricht über offizielle Kanäle, nicht über Links.
Verwenden Sie sichere, einzigartige Passwörter
Schützen Sie Ihre Apple-ID mit einem eindeutigen Passwort und aktivieren Sie die Zwei-Faktor-Authentifizierung.
Seien Sie vorsichtig bei der Nutzung öffentlicher WLAN-Netze
Vermeiden Sie sensible Vorgänge in offenen Netzwerken und nutzen Sie ein VPN, um den Datenstrom zu verschlüsseln. Nutzen Sie vorzugsweise das Internet über Mobilfunk.
Verwenden Sie den Lockdown-Modus, wenn Sie einem hohen Risiko ausgesetzt sind
Wenn Sie Journalist, Aktivist oder Führungskraft sind und mit sensiblen Daten umgehen, bietet der Lockdown-Modus von Apple zusätzlichen Schutz vor komplexen Bedrohungen, schränkt jedoch die Funktionalität des Geräts erheblich ein.
Wo ESET Mobile Security für iOS ins Spiel kommt
Mittlerweile sollte das Muster klar sein: Die größten Risiken für Ihr iPhone sind keine versteckten „Viren“, sondern betrügerische Angriffe, unsichere Verbindungen und schwache Einstellungen.
Genau darauf konzentriert sich „ ESET Mobile Security für iOS“ – nicht auf falsche Versprechungen bezüglich Virenscans, sondern auf den Schutz vor tatsächlich existierenden Bedrohungen. ESET Mobile Security für iOS ist sowohl als kostenlose als auch als Premium-Version für zusätzlichen Schutz erhältlich.
So lassen sich die wichtigsten Funktionen direkt auf diese Risiken abbilden:
Machen Sie sich Sorgen wegen eines verdächtigen Links in einer SMS oder E-Mail? (Phishing/Smishing)
Mit dem Link Checker (kostenlos) können Sie jede URL anhand der ständig aktualisierten ESET Datenbank mit bösartigen Links überprüfen, bevor Sie darauf tippen. So können Sie Zustellungsbenachrichtigungen, Bankbenachrichtigungen oder Apple-ID-Nachrichten sicher überprüfen, ohne auf etwas zu klicken.
Schneller Sicherheitscheck ohne Antiviren-Mythos gefällig?
Mit dem „Gerätescan“ (kostenlos) erhalten Sie mit einem Fingertipp einen Überblick über den Sicherheitsstatus. Er überprüft Ihre Konfiguration auf potenzielle Schwachstellen. Er sucht nicht nach Viren (da Apps keinen standardmäßigen systemweiten Virenscan durchführen können), hilft Ihnen aber dabei, wichtige Lücken zu erkennen:
- Korrekt konfigurierte Funktionen und Einstellungen
- Probleme oder Fehlkonfigurationen, die behoben werden müssen
- Fehlende Berechtigungen, die den Schutz beeinträchtigen
- Nicht funktionierende oder falsch konfigurierte Funktionen
- Probleme im Zusammenhang mit Abonnements
- Praktische Empfehlungen zur Verbesserung der Sicherheit
- Möglichkeiten zur Aktivierung inaktiver Schutzfunktione
- Ignorierte Probleme
Sind Sie sich nicht sicher, ob Ihre Einstellungen Sie tatsächlich schützen?
„Geräteeinstellungen prüfen“ (kostenlos) überprüft wichtige Schutzmaßnahmen wie Ihre Bildschirmsperre, die Benachrichtigungsverwaltung und den verfügbaren Speicherplatz im Hinblick auf zukünftige Updates. Die Funktion ist direkt mit der Präventions-Checkliste verknüpft und hilft Ihnen, kleine Probleme zu beheben, bevor sie zu echten Risiken werden.
Sie wollen sich keine Gedanken mehr um gefälschte „Virus erkannt“-Seiten und Betrugsseiten machen?
„Anti-Phishing für Safari“ (Premium) blockiert in Echtzeit bösartige Seiten, bevor sie geladen werden – darunter Phishing-Seiten und Websites mit Scareware-Popups.
Nutzen Sie öffentliches WLAN und fragen Sie sich, ob es sicher ist?
„Verbindungssicherheit“ (Premium) kennzeichnet riskante oder ungesicherte Netzwerke und hilft dir zu erkennen, wann Ihre Daten gefährdet sein könnten. Außerdem können Sie vertrauenswürdige Netzwerkemarkieren, um sichere von unsicheren zu unterscheiden.
Tipps von einem ESET-Experten
Modernen Angreifern geht es heute seltener darum, Ihr iPhone zu hacken, sondern vielmehr darum, Sie zu manipulieren.Wenn jemand Sie unter Druck setzt, sofort auf einen Link zu klicken, etwas zu installieren, zu bezahlen oder Zugangsdaten weiterzugeben, ist das Ihr größtes Warnzeichen. Halten Sie inne, überprüfen Sie die Situation und lassen Sie sich bei Sicherheitsentscheidungen niemals von Eile leiten.
Die meisten erfolgreichen Angriffe auf iPhone-Nutzer beginnen nicht mit Schadsoftware, sondern mit einer Nachricht. Wenn jemand Sie dazu verleiten möchte, auf einen Link zu klicken, eine App zu installieren, ein Passwort einzugeben oder sofort Geld zu überweisen, ist das ein Warnsignal. Ein paar Sekunden, die Sie mit der Überprüfung verbringen, können viel Ärger ersparen.
Der beste Sicherheitsratschlag für das iPhone ist überraschend einfach: Halten Sie Ihr Handy auf dem neuesten Stand, verwenden Sie sichere Passwörter, aktivieren Sie die Zwei-Faktor-Authentifizierung und seien Sie vorsichtig bei unerwarteten Links. Die meisten Cyberkriminellen suchen nach leichten Zielen, daher können ein paar gute Gewohnheiten einen großen Unterschied machen.
Wenn Leute fragen, ob iPhones Viren bekommen können, machen sie sich meist Sorgen um die falsche Bedrohung. Heutzutage ist es weitaus wahrscheinlicher, dass man auf eine Phishing-Nachricht, eine gefälschte Website oder einen Betrüger stößt, der vorgibt, jemand zu sein, dem man vertraut. Deshalb ist es genauso wichtig, wachsam zu bleiben, wie das Gerät auf dem neuesten Stand zu halten.
Lukáš Štefanko, leitender Malware-Forscher bei ESET
Sie werden das Gefühl nicht los, dass Ihr iPhone kompromittiert ist?
Wenn es sich nicht um einen „Virus“, sondern um einen gehackten Apple-Account (früher Apple ID) handelt, sieht die Lösung anders aus und konzentriert sich auf die Sicherung Ihres Zugriffs: Ändern Sie sofort Ihr Passwort in ein sicheres und einzigartiges Passwort, überprüfen Sie Ihren Account auf unbekannte Geräte oder verdächtige Aktivitäten, entfernen Sie alle Apps, die Sie nicht erkennen, und aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA), falls diese noch nicht aktiviert ist. Sie sollten Ihr iPhone außerdem auf unbekannte Konfigurationsprofile oder geänderte Einstellungen überprüfen. Weitere Informationenfinden Sie in dieser ausführlichen Anleitung zum Erkennen und Entfernen von iPhone-Malware.
Fazit
Die Frage lautet meist nicht: „Kann mein iPhone einen Virus bekommen?“, sondern: „Kann ich einen Betrugsversuch erkennen, bevor ich darauf hereinfalle?“
Die Sicherheitsarchitektur von Apple macht traditionelle, sich selbst replizierende Viren auf normalen iPhones ohne Jailbreak extrem selten. Allerdings haben sich Cyberkriminelle darauf eingestellt. Heutige Angreifer zielen weitaus eher auf Ihr Vertrauen als auf Ihr Gerät ab – mithilfe von Phishing-Nachrichten, gefälschten Virenwarnungen, bösartigen Websites, betrügerischen Profilen und immer ausgefeilteren, KI-generierten Betrugsmaschen.
Deshalb geht es bei effektiver iPhone-Sicherheit nicht darum, nach Viren zu suchen. Es geht darum, wachsam zu bleiben, Ihr Gerät auf dem neuesten Stand zu halten, starke Kontoschutzmaßnahmen zu nutzen und riskante Links, Apps und Netzwerke zu meiden. In Kombination mit Sicherheitstools, die speziell auf reale mobile Bedrohungen zugeschnitten sind – wie Phishing-Schutz, Verbindungssicherheit und Gerätesicherheitsprüfungen –, können Sie Ihr Risiko drastisch reduzieren.
Wenn also das nächste Mal ein Pop-up-Fenster auftaucht, das Ihnen lautstark mitteilt, dass Ihr iPhone infiziert ist, denken Sie daran: Panik ist genau das, was der Betrüger will. Nehmen Sie sich einen Moment Zeit, überprüfen Sie, was Sie sehen, und reagieren Sie ruhig. In den meisten Fällen ist Ihr iPhone weitaus sicherer, als eine Warnung vermuten lässt, und Ihre Wachsamkeit bleibt die wirksamste Sicherheitsmaßnahme von allen.
Häufig gestellte Fragen (FAQs)
Können iPhones Viren bekommen?
Selbstreplizierende Viren sind auf normalen iPhones (ohne Jailbreaks) aufgrund der integrierten Sicherheitsmaßnahmen von Apple, wie Sandboxing und strengen App-Store-Kontrollen, äußerst selten. iPhones können jedoch dennoch anderen Bedrohungen ausgesetzt sein, wie Phishing, Betrugsversuchen und bösartigen Apps.
Warum meldet mein iPhone, dass es einen Virus hat?
In fast allen Fällen stammen Warnungen wie „Virus erkannt“ von Websites und nicht von Ihrem Gerät. Diese gefälschten Pop-ups (Scareware) sollen Panik auslösen und Sie dazu bringen, auf einen Link zu klicken oder für eine gefälschte Reparatur zu bezahlen. Bitte beachten Sie, dass Apples iOS selbst keine Virenwarnungen im Browser generiert.
Benötigen iPhones einen Virenscan?
Herkömmliche Antiviren-Scans sind unter iOS nicht möglich, da Apps keinen Zugriff auf das gesamte System haben und dieses nicht scannen können. Anstelle eines Antivirenprogramms stützt sich die native Sicherheit eines iPhones auf integrierte Schutzmaßnahmen; Nutzer können jedoch zusätzlich von weiteren Lösungen profitieren, die sich auf die Bekämpfung echter Risiken konzentrieren, wie das Blockieren von Phishing-Links, das Sichern von WLAN-Verbindungen und das Erkennen unsicherer Einstellungen.
Wie überprüfe ich mein iPhone auf Viren?
Sie können auf einem iPhone keinen vollständigen Virenscan durchführen, aber Sie können auf Anzeichen für Risiken prüfen, indem Sie installierte Apps überprüfen, unbekannte Konfigurationsprofile entfernen, verdächtige Browseraktivitäten löschen und sicherstellen, dass Ihr iOS auf dem neuesten Stand ist. Sicherheits-Apps können zudem riskante Einstellungen oder Schwachstellen aufzeigen.
Kann ein iPhone gehackt werden?
Ja, aber in der Regel nicht durch herkömmliche Viren. Die meisten „Hacks“ erfolgen durch Phishing, gestohlene Anmeldedaten oder Betrugsversuche. In seltenen Fällen kann bei gezielten Angriffen hochentwickelte Spyware zum Einsatz kommen. Für die meisten Nutzer stellen trickbasierte Angriffe und Social Engineering die größten Risiken dar, nicht technische Schwachstellenausnutzung.
Wie schützt ESET Mobile Security für iOS mein iPhone?
ESET Mobile Security für iOS konzentriert sich auf die Abwehr von Betrugsangriffen, Social Engineering, unsicheren Verbindungen und schwachen Einstellungen. Diese Funktionen bieten zusätzliche Sicherheitsebenen zusätzlich zum integrierten Schutz von iOS.