Sicherheitsverantwortliche verarbeiten heutzutage eine überwältigende Menge an Rohdaten, die zu einem nachvollziehbaren Cybersicherheitsvorfall aufbereitet werden müssen. Anstatt lediglich die Erkenntnisse der Analysten zu wiederholen und noch mehr Unübersichtlichkeit zu schaffen, sollten Cybersicherheitstechnologien sie dabei unterstützen, das Wesentliche zu erkennen und Maßnahmen zu ergreifen, bevor die Angreifer ihre Ziele erreichen können. Genau dieses Problem sollen die Korrelations-Engine „ESET LiveCortex“ und das spezialisierte Cybersicherheitsmodell „ESET NeoCortex“ von ESET lösen.
Das Problem liegt nicht im Mangel an Daten
Moderne Sicherheitsumgebungen generieren eine außerordentlich große Menge an Ereignissen. Endgeräte, Identitäten, Cloud-Workloads, Netzwerke und Anwendungen liefern allesamt Hinweise. Die Schwierigkeit besteht darin, all diese Informationen zu sortieren und zu entscheiden, welche Signale zusammenhängen, welche das Risiko erhöhen und welche Maßnahmen – wenn überhaupt – ergriffen werden sollten.
Für einen Sicherheitsanalysten können tausend technisch korrekte Warnmeldungen dennoch einer schlechten Leistung gleichkommen, da jede Warnmeldung Aufmerksamkeit, Kontext und eine Entscheidung erfordert, was zu einer „Warnmüdigkeit“ führt. Für einen Käufer äußert sich dasselbe Problem in steigenden Betriebskosten, da mehr Telemetriedaten übertragen, gespeichert und durchsucht werden müssen, mehr Tools angepasst werden müssen und Analysten mehr Zeit damit verbringen, einen Angriff anhand von über die gesamte Umgebung verstreuten Hinweisen zu rekonstruieren.
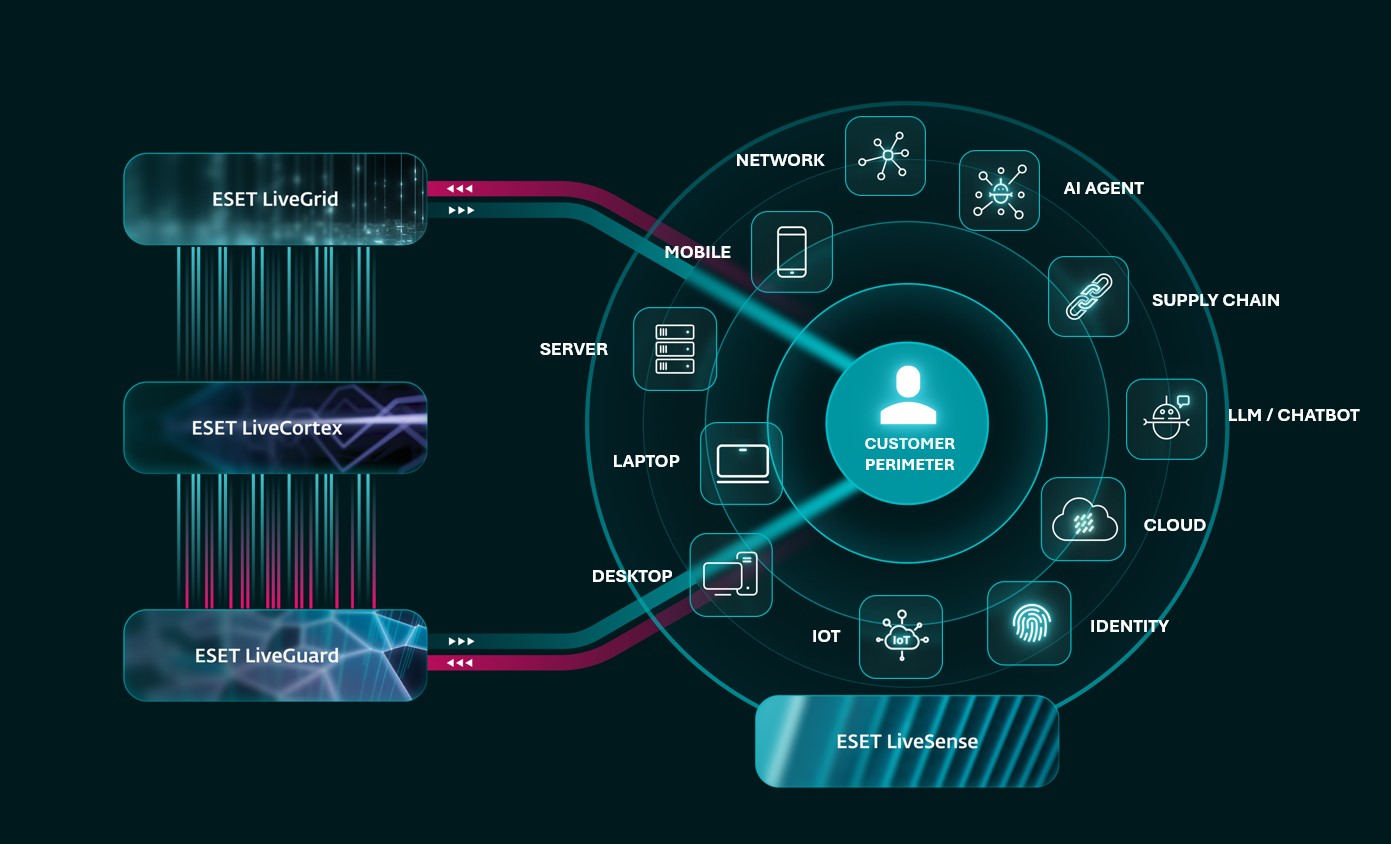
Wir haben ESET LiveCortex entwickelt, um diese Logik zu ändern. Anstatt dem Kunden einen weiteren Strom von Rohdaten zu liefern, korreliert und reichert die Lösung Daten über geschützte Perimeter hinweg zu Vorfällen an, priorisiert die Ergebnisse, reagiert gegebenenfalls oder bietet umsetzbare Empfehlungen, wenn menschlicher Input und Entscheidungen erforderlich sind.
ESET LiveCortex ist die Technologie, die Kunden erleben
Einfach ausgedrückt ist ESET LiveCortex die Schaltzentrale des Schutzes für Unternehmensumgebungen. Es verknüpft schwache Signale – die für sich genommen harmlos erscheinen mögen –, fasst sie zu einem zusammenhängenden Vorfall zusammen und priorisiert sie, wobei dringende Maßnahmen vom Rauschen getrennt werden.
Dies ist wichtig, da viele Angriffe nicht aus einem einzigen, offensichtlich böswilligen Ereignis bestehen. Es handelt sich vielmehr um Ketten oft harmloser Aktivitäten, die über einen längeren Zeitraum verteilt sind, darunter Anmeldeanomalien, der Start eines verdächtigen Prozesses, eine ungewöhnliche Verbindung, Konfigurationsänderungen und ein späterer Versuch, auf Daten zuzugreifen. Jeder dieser Punkte ist für sich genommen so unbedeutend, dass er unter dem Radar bleibt, doch zusammen können sie einen katastrophalen Vorfall auslösen. Der Sicherheitsbeauftragte versteht zwar, wie diese Ereignisse zusammenhängen, könnte den Angriff jedoch aufgrund einer Flut anderer Warnmeldungen übersehen.
Innerhalb unserer XDR-Plattform ESET PROTECT reduziert ESET LiveCortex den Aufwand für manuelle Recherchen, die zum Verständnis eines Vorfalls erforderlich sind. Sicherheitsverantwortliche erhalten eine besser kuratierte und umsetzbare Übersicht, während Geschäftsanwender seltener durch vermeidbare Untersuchungen und wiederholte Warnmeldungen gestört werden.
Derzeit handelt es sich hierbei um eine B2B-Lösung: Die Funktion ist für Unternehmen und die Sicherheitsexperten oder Serviceteams konzipiert, die diese schützen.
ESET NeoCortex: das spezialisierte Weltmodell, das niemals außer Kontrolle gerät
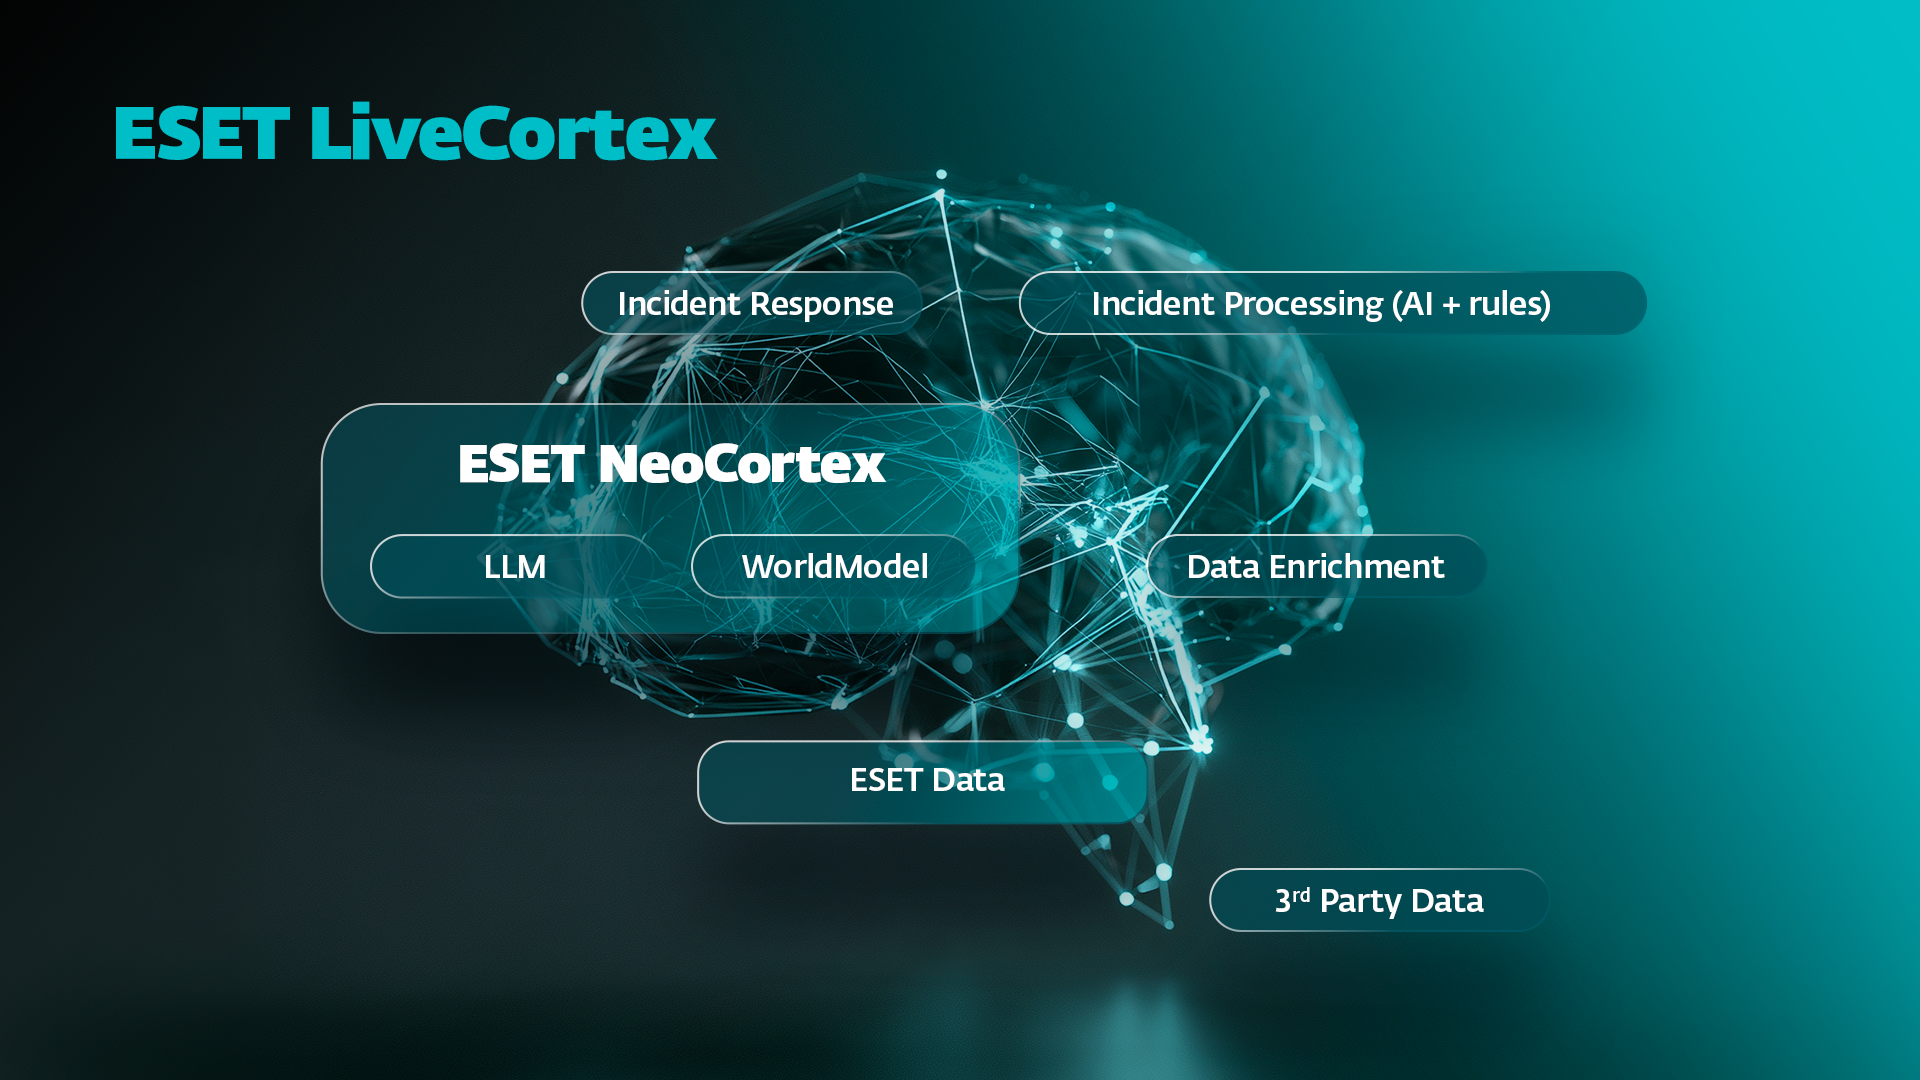
Eine der Technologien, die diesen Ansatz innerhalb von ESET LiveCortex unterstützen, ist ESET NeoCortex – unser eigenes, spezialisiertes, proprietäres Cybersicherheitsmodell. Es kombiniert die Fähigkeiten eines Sprachmodells mit einem auf Sicherheitsvorfälle ausgerichteten Weltmodell-Ansatz.
Während ein großes Sprachmodell gut darin ist, Sprache darzustellen und zu reproduzieren, lernt ein Weltmodell, wie sich ein System verhält, welche Zustände möglich sind, wie Ereignisse zusammenhängen und was nach einer bestimmten Abfolge oder Aktion passieren könnte. In der Cybersicherheit ist diese „Welt“ kein physischer Raum, sondern eine sich ständig verändernde digitale Umgebung, in die Angreifer einzudringen versuchen.
Gemeinsam ermöglichen das Weltmodell und das Sprachmodell ein umfassendes Verständnis dessen, was bereits geschehen ist, sowie die Einschätzung dessen, was als Nächstes plausibel passieren könnte, und die Simulation der Auswirkungen einer Abwehrmaßnahme, bevor diese ergriffen wird.
In einer Welt, in der KI-Agenten sowohl ihre Entwickler als auch unschuldige Dritte bedrohen können, ist NeoCortex so konzipiert , dass es niemals außer Kontrolle gerät und stets unter Kontrolle bleibt. Es nutzt schreibgeschützte Tools, läuft in streng eingeschränkten Sandboxes und protokolliert Aktivitäten auf Quell-, Ziel- und Netzwerkebene. Darüber hinaus sorgen eine kontinuierliche Überwachung, strenge Token-Budgets und ein Kill-Switch dafür, dass seine Arbeit unter Kontrolle bleibt – wobei bei kritischen Entscheidungen ein menschlicher Experte in den Entscheidungsprozess eingebunden ist.
Warum schickt man die Daten nicht einfach an ein universelles LLM?
Weil das operative Verständnis viel wichtiger ist als die Sprachgewandtheit in einem bestimmten Thema.
- Erstens ist ein Allzweck-LLM darauf optimiert, plausible Textsequenzen in nahezu jedem Fachgebiet zu erzeugen. Sicherheitsoperationen erfordern jedoch konsistente Entscheidungen auf der Grundlage strukturierter, zeitabhängiger und gegensätzlicher Beweise.
- Noch wichtiger ist, dass Rohdaten aus der Telemetrie keine normale Konversation darstellen, die nur aus leicht verständlicher Sprache und Beziehungen besteht. Sie enthalten Entitäten, Zeitstempel, Indikatoren, Prozessbeziehungen und Teilbeobachtungen, die miteinander in Zusammenhang gebracht und als Ganzes interpretiert werden müssen.
- Zudem können Angreifer Inhalte, die von einem LLM verarbeitet werden, gezielt manipulieren. ESET-Forschungen haben dieses Verhalten bereits beobachtet, insbesondere im Fall „GuardBreaker“, bei dem ein bösartiger Kommentar im Code versuchte, die Sicherheitsvorkehrungen eines LLM auszulösen und die Analyse zu stoppen, bevor der Schadcode erreicht wurde.
- Ein Modellaufruf allein reicht nicht aus, um sich gegen die meisten Angriffe zu verteidigen. Er stellt lediglich eine einzelne Schutzebene dar, und wie die 40-jährige Erfahrung von ESET im Bereich Cybersicherheit zeigt, erfordert zuverlässige Sicherheit weitaus mehr – darunter deterministische Kontrollen, spezialisierte Modelle, Korrelationslogik, Validierung, Nachvollziehbarkeit, die Aufsicht durch menschliche Experten sowie eingeschränkte Reaktionsmechanismen. Es gibt kein Allheilmittel.
- Das Senden umfangreicher Telemetriedaten und potenziell sensibler firmeneigener Informationen an einen externen Allzweckdienst kann Fragen hinsichtlich Kosten, Datenverwaltung und Abhängigkeiten aufwerfen, die sich von denen beim Betrieb eines speziell entwickelten Modells unter der Kontrolle von ESET unterscheiden.
Zwar haben allgemein verfügbare LLMs ihren Nutzen, doch ESET setzt solche innovativen Modelle nur dort ein, wo sie einen Mehrwert bieten. Der entscheidende Punkt ist, dass kritische Erkennungs- und Korrelationsaufgaben nicht von einem einzigen Allzweckmodell oder einem einzigen externen Anbieter abhängen sollten. Ein mehrschichtiges Design ermöglicht es jeder Komponente, die Aufgabe zu übernehmen, für die sie am besten geeignet ist – insbesondere beim Schutz von Unternehmensumgebungen.
Weiterführende Lektüre: GuardBreaker: AI-gestützte Malware-Analyse mit einem Code-Kommentar aus der Bahn werfen.
Warum spezialisierte Modelle genauer sind
Die Genauigkeit eines Cybersicherheitsmodells hängt vom Kontext ab. Ein generisches Modell mag zwar Sicherheitsbegriffe erkennen, hat jedoch nicht unbedingt gelernt, welche Kombinationen aus Endpunkt-, Identitäts-, Cloud- und Netzwerkereignissen in einer von ESET geschützten Umgebung einen aussagekräftigen Vorfall darstellen. ESET NeoCortex wird mithilfe von cybersicherheitsspezifischem Vokabular, Daten und Zielen für das Verständnis von Vorfällen trainiert.
Was das Modell so spezialisiert macht, ist seine Fähigkeit,
- fehlende Teile des Vorfallkontextszu rekonstruieren
- kompakte Vorstellungsdarstellungen von Vorfällen, sogenannte „Embeddings“, zu erstellen
- und zu erkennen, welche Ereignisse im Verhältnis zum Rest eines Vorfalls überraschend sind.
Das kommt dem tatsächlichen operativen Problem viel näher, als einem allgemeinen Modell eine offene Frage wie „Ist dies ein Vorfall?“ zu stellen.
Ein Embedding lässt sich als eine Art Karteikarte eines Vorfalls betrachten. Es ist nicht das gesamte Buch, aber es erfasst genug von der Bedeutung und Struktur, um ähnliche Vorfälle nebeneinander zu ordnen. Dies ermöglicht Suche, Ähnlichkeitsvergleiche, Gruppierung und Clusterbildung, ohne jedes Rohereignis von Anfang an erneut lesen zu müssen.
Von geringeren Modellkosten zum Kundennutzen
Interne Untersuchungen von ESET zeigen, dass das Trainieren eines Weltmodells wie ESET NeoCortex wesentlich weniger Rechenleistung erfordert als das Trainieren eines großen Modells für allgemeines Schlussfolgern – aber wie lässt sich das in einen Nutzen für den Kunden umsetzen? Der Teufel steckt im Detail dessen, was ein kleineres, spezialisiertes, selbst gehostetes Modell ermöglicht:
- Schnelle und häufige Verbesserungszyklen, sobald neue Vorfallmuster und Produktanforderungen auftreten.
- Geringerer Infrastrukturaufwand für den Betrieb der erforderlichen Funktionen in großem Maßstab.
- Vorhersehbare Verarbeitung und keine Abhängigkeit von Pay-per-Token-Modellen für das Kernmodell.
- Kontrolle über die Bereitstellung in souveränitätsrelevanten und regulierten Umgebungen.
- Die Möglichkeit, Rechenleistung auf den Sicherheitskontext zu konzentrieren, der eine Entscheidung beeinflusst, anstatt sie für umfassende und manchmal überflüssige Konversationsfunktionen zu verschwenden.
- Unabhängigkeit von Drittanbietern.
Können synthetische Daten die realen Daten von ESET ersetzen?
Synthetische Daten sind nützlich. Sie können seltene Szenarien erweitern, datenschutzkonforme Experimente mit realen Daten ermöglichen und ein Modell anhand bewusst variierter Fälle testen – dennoch sind sie kein vollständiger Ersatz für echte Vorfalldaten.
Generierte Beispiele übernehmen die Annahmen und blinden Flecken des Prozesses, durch den sie entstanden sind. Sie können bekannte Angriffsmuster überzeugend nachbilden, lassen dabei jedoch die unübersichtlichen, unvollständigen und sich ständig verändernden Zusammenhänge außer Acht, die in realen Umgebungen auftreten. Außerdem haben sie Schwierigkeiten, harmlose Aktivitäten und deren Verteilung nachzubilden, was entscheidend ist, um Fehlalarme zu vermeiden.
Zudem liegt der Vorteil von ESET nicht allein im Datenvolumen. Es ist die Kombination aus jahrzehntelanger globaler Telemetrie, Bedrohungsinformationen, Malware-Forschung, sorgfältig klassifizierten Proben, Vorfallkontext, Produkt-Feedback und erfahrenen Sicherheitsfachleuten, die die Entscheidungen des Modells bewerten können. Die Verteidigungsfähigkeit beruht auf der Rückkopplungsschleife zwischen Daten, Fachwissen, eingesetztem Schutz und Produktergebnissen.
Von der Reaktionszeit zur Zeit bis zum Eintreten der Auswirkungen
Die meisten Sicherheitskennzahlen beginnen erst dann mit der Zeitmessung, wenn bereits etwas geschehen ist, wie beispielsweise bei „Zeit bis zur Erkennung“, „Zeit bis zur Untersuchung“ und „Zeit bis zur Reaktion“. Ein Weltmodell-Ansatz schlägt ein ehrgeizigeres Ziel vor: die wahrscheinliche Fortsetzung einer Angriffskette zu identifizieren, solange noch Zeit bleibt, diese zu unterbrechen.
Wir bezeichnen diesen Ansatz als „Minus-Eins-Tag-Verteidigung“. Das bedeutet nicht, eine unbekannte Schwachstelle vorherzusagen, bevor sie überhaupt existiert. Es bedeutet vielmehr, den bereits in einer Kundenumgebung sichtbaren Teil des Vorfalls zusammen mit aus früheren Vorfällen gelernten Mustern zu nutzen, um die nächsten plausiblen Schritte der Angreifer abzuschätzen, bevor diese sie ausführen.
Wenn beispielsweise eine Abfolge Vorfällen ähnelt, bei denen auf den Zugriff auf Anmeldedaten eine laterale Bewegung und anschließend eine Datenerfassung folgte, könnte das System die Relevanz der Indikatoren erhöhen, die auf diese Übergänge hindeuten. Die Vorhersage ist eine nach Relevanz geordnete Reihe plausibler nächster Zustände, keine Gewissheit. Sie muss mit Konfidenz, Belegen und sicheren Reaktionsmaßnahmen einhergehen.
Der Mehrwert für den Kunden besteht in der Möglichkeit, den Entscheidungspunkt vorzuverlegen. Anstatt erst nach Eintritt des Schadens zu reagieren, können Verteidiger den wahrscheinlichen nächsten Schritt der Angreifer vorbereiten, überprüfen oder blockieren, während der Angriff noch im Gange ist.
Handlungsorientierte Sicherheit, ohne zu einem weiteren Datenlager zu werden
SIEM-Plattformen bleiben wichtig für umfassende Suche, Compliance, Erkennungstechniken und Untersuchungen. ESET LiveCortex ist kein Ersatz für SIEM. Seine Rolle ist eine andere: Es generiert hochpräzise, kontextbezogene Vorfälle und automatisiert die Eindämmung, sofern ESET über ausreichendes Vertrauen und Kontrolle verfügt.
Diese Unterscheidung ist wirtschaftlich von Bedeutung. Viele kommerzielle SIEM-Modelle skalieren mit dem Volumen der erfassten Daten und der Aufbewahrungsdauer. Das Weiterleiten jedes Ereignisses von geringem Wert an eine teure Analyseebene kann die Kosten in die Höhe treiben, ohne die Entscheidungsfindung des Analysten zu verbessern. Durch frühzeitige Korrelation und Reduzierung von Störsignalen kann ESET LiveCortex Kunden dabei helfen, mit einer kleineren Menge umsetzbarer Sicherheitsobjekte zu arbeiten und gleichzeitig die richtigen zugrunde liegenden Beweise für Ermittlungs- und Richtlinienzwecke zu bewahren.
Der interne Telemetrie-Trichter veranschaulicht das Designziel: Nur ein kleiner Bruchteil von Dutzenden Milliarden Rohereignissen sollte zu für den Kunden sichtbaren Vorfällen werden.
| Stage | 1 in … |
|---|---|
| Telemetry/event → indicator | 1 in 262 (0.381%) |
| Indicator → candidate incident | 1 in 234 (0.427%) |
| Candidate → real incident | 1 in 1.47 (67.9%) |
| Telemetry/event → real incident | ~1 in 90,000 (0.0011%) |
Was ESET NeoCortex als Nächstes ermöglicht
Der unmittelbare Nutzen liegt in einem besseren Verständnis und einer besseren Darstellung von Vorfällen – weniger Störsignale, besser verfügbarer Kontext. Langfristig bietet sich eine Reihe von Produktfunktionen, die sich wiederholende Arbeiten reduzieren und Expertenwissen wiederverwendbar machen:
Future direction
Potential product value
Better incident creation and noise reduction
Use incident-level context to decide which signals belong together and which indicators materially change the story.
Incident similarity and grouping
Find equivalent incidents, group them for bulk action, and reduce repetitive investigation across devices, customers or tenants.
Clustering and reusable resolution
When some incidents in a cluster are resolved, suggest the same or adapted steps for similar unresolved incidents.
Previous-resolution guidance
Tell the analyst: "You’ve resolved a similar incident before. Here is what worked, the evidence available, and what differs this time."
Indicator importance
Highlight the evidence that most influenced the incident and de-emphasize context that is unlikely to change the decision.
Next-move prediction
Rank plausible continuations of an attack chain so defenders can verify or intervene before impact.
World-model simulation
Estimate how the environment could change if a containment or remediation action is taken, before executing it.
Industry-specific models
Adapt representations and expectations to the technology, threat patterns and operational constraints of a sector.
Incident sensitivity control
Allow organizations or managed service providers to tune the balance between broad visibility and a smaller set of high-confidence incidents.
Warum ESET dies umsetzen kann
Ein Start-up kann hervorragende Forscher einstellen und große Mengen synthetischer Daten generieren. Der Aufbau eines zuverlässigen Modells der Cybersicherheitswelt erfordert jedoch nach wie vor ein umfassenderes System:
- Echte Bedrohungs- und Vorfalldaten, die über eingesetzte Schutzmaßnahmen gesammelt werden, unter Einhaltung angemessener Datenschutz- und Governance-Vorgaben.
- Eine Rückkopplungsschleife, die zeigt, ob das Modell die tatsächlichen Sicherheitsergebnisse verbessert hat, anstatt sich auf einen Labor-Benchmark zu verlassen.
- Menschliche Experten, die sich dank jahrzehntelanger Erfahrung mit Malware, dem Verhalten von Angreifern, Bedrohungsinformationen, der Reaktion auf Vorfälle und dem Produktbetrieb auskennen.
- Eine Infrastruktur für Datenpipelines, Training, Bewertung, sichere Bereitstellung, Überwachung und kontinuierliche Verbesserung.
- Eine Produktplattform, auf der Modellausgaben als Untersuchungskontext, Empfehlungen und gezielte Reaktionsmaßnahmen dienen können.
- Langfristige Kontrolle über kritische Abhängigkeiten bei Modellen, Daten und Infrastruktur.
Dies ist auch der Grund, warum das Team hinter dem Modell breiter aufgestellt ist als eine reine KI-Forschungsgruppe. KI-Forscher und ML-Ingenieure sind unverzichtbar, aber ebenso wichtig sind Dateningenieure, Infrastruktur- und Netzwerkspezialisten, Sicherheitsforscher, Betriebsteams, Produktmanager, UX-Designer, Datenschutz- und Rechtsexperten, Qualitätsingenieure und Produktionsverantwortliche.
Souveränität ist operative Resilienz
ESET wird weiterhin wegweisende Modelle einsetzen, wo diese das richtige Werkzeug sind. Souveränität bedeutet nicht, das globale KI-Ökosystem abzulehnen oder zu behaupten, dass jede Abhängigkeit in der Region des Kunden verbleibt. Es bedeutet, zu identifizieren, welche Workloads zu kritisch sind, um sie vollständig außerhalb unserer Kontrolle zu belassen, und dann auf Kontinuität, transparente Governance und praktische Alternativen zu setzen.
Bei ESET NeoCortex und kritischen Sicherheits-Workloads verringert die Kontrolle über das Modell und die Verarbeitungsumgebung die Anfälligkeit gegenüber abrupten Veränderungen im Anbieter-, wirtschaftlichen oder geopolitischen Umfeld. Außerdem verschafft sie ESET mehr Transparenz und Überblick darüber, wie die Technologie trainiert, bewertet, aktualisiert und eingeschränkt wird.
Die kontinuierlichen und langfristigen KI-Investitionen von ESET haben den Weg für unabhängige, sicherheitsorientierte Grundmodelle, einen mehrschichtigen KI-Sicherheitsstack und ein KI-SOC der neuen Generation geebnet. Das Ziel ist nicht Unabhängigkeit um der Unabhängigkeit willen, sondern den Kunden dauerhaften Schutz zu bieten, wenn sich Umstände außerhalb ihrer Kontrolle plötzlich ändern.
Eine andere Maßeinheit für Fortschritt
Der KI-Wettlauf wird oft anhand von Modellgröße, Benchmark-Ergebnissen und der Anzahl der Parameter beschrieben. In der Cybersicherheit ist die Qualität der Ergebnisse, die dem Verteidiger geliefert werden, jedoch ein aussagekräftigerer Maßstab.
ESET LiveCortex und ESET NeoCortex sind auf dieses Ergebnis ausgerichtet – weniger unzusammenhängende Signale, kohärentere Vorfälle, ein frühzeitigeres Verständnis dafür, was ein Angreifer als Nächstes tun könnte, und sicherere Wege von den Hinweisen zum Handeln. Das Ziel besteht nicht darin, den Analysten durch einen Chatbot zu ersetzen. Vielmehr soll fachkundiges Sicherheitsurteilsvermögen in dem Umfang und mit der Geschwindigkeit bereitgestellt werden, die der geschützten Umgebung entsprechen.