ESET SMB Cyber Readiness Index 2026
Inzichten voor kmo's, gebaseerd op de ervaringen van cybersecuritybeslissers, over risico's, cyberweerbaarheid, AI-dreigingen en investeringstrends.
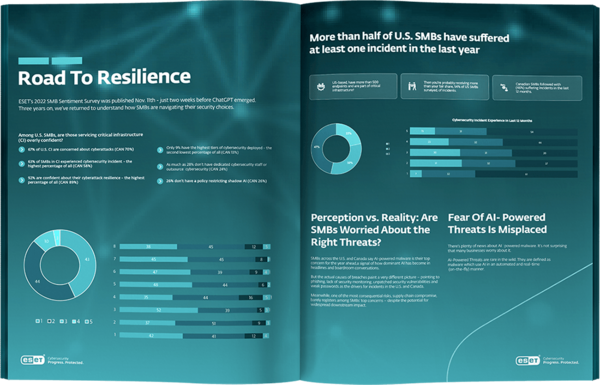
Inzichten voor kmo's, gebaseerd op de ervaringen van cybersecuritybeslissers, over risico's, cyberweerbaarheid, AI-dreigingen en investeringstrends.
Inzichten op basis van 4.400 respondenten uit het kmo-segment in 13 landen, waaronder CISO's, IT-beveiligingsverantwoordelijken en IT Operations-verantwoordelijken van organisaties met 25 tot 1.000 endpoints, verzameld in februari 2026.
64% van de organisaties maakt zich zorgen over een cyberaanval in de komende 12 maanden. Die bezorgdheid ligt nog hoger bij organisaties die al een incident hebben meegemaakt of deel uitmaken van de kritieke infrastructuur.
Cybersecurity posture: 44% van de organisaties werkt met een geavanceerd beschermingsniveau, waarbij endpointbescherming, afgedwongen veilige toegang tot kritieke applicaties, gecentraliseerde beveiligingsbeheertools en regelmatige updates van besturingssystemen en software worden gecombineerd.
49% van de bedrijven verwacht volgend jaar een hoger budget voor cybersecurity. Door de toenemende dreigingen en de strengere regelgeving investeren organisaties meer in bescherming, weerbaarheid en risicobeheer.
Kmo’s bestaan niet alleen — ze vormen de motor van de economie. In Europa en Noord-Amerika is 99% van alle ondernemingen een kleine of middelgrote onderneming.

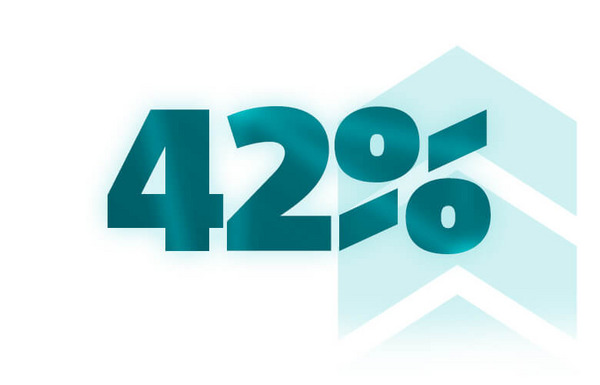
De prioriteiten voor investeringen en middelen op het vlak van cybersecurity zijn duidelijk: de belangrijkste investering is opleiding en bewustmaking van medewerkers, met 42%.
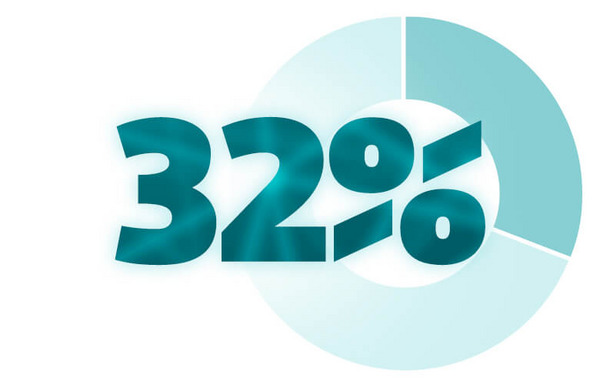
Voor 32% van de organisaties vormen door AI aangestuurde malware de grootste cyberdreiging voor de komende 12 maanden. Doordat aanvallers AI inzetten om aanvallen te automatiseren en te versterken, verwachten organisaties meer complexiteit, een grotere impact en een toenemende druk op hun bestaande beveiligingsmaatregelen.

Volgens de enquête heeft 69% van de organisaties al beleid ingevoerd om niet-goedgekeurd of shadow AI-gebruik te beperken. Dit onderstreept de versnelde evolutie naar een formeel AI-governancebeleid, waarbij organisaties opkomende risico’s op het vlak van beveiliging en compliance willen beperken.
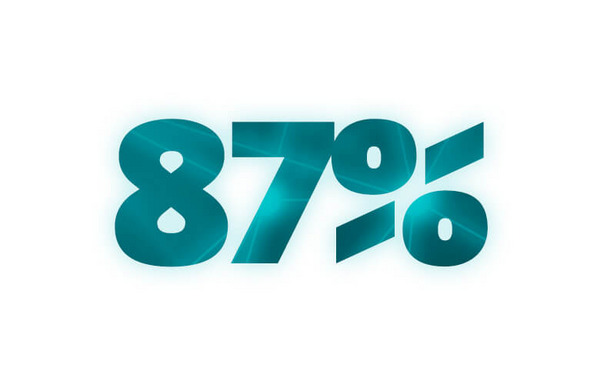
Het vertrouwen in cyberweerbaarheid is groot in de Verenigde Staten: 87% van de organisaties heeft vertrouwen in hun vermogen om cyberincidenten te weerstaan. Dit weerspiegelt een sterke beveiligingsbasis, een toenemende maturiteit en een proactieve aanpak van cyberrisicobeheer.
Deze studie is gebaseerd op een enquête onder 4.400 organisaties in 13 landen (Verenigde Staten, Canada, Verenigd Koninkrijk, Duitsland, Italië, Japan, Slowakije, Tsjechië, Frankrijk, Spanje, Nederland, Denemarken en Zweden). Ze bundelt inzichten uit de praktijk van CIO's, CISO's, IT-managers, securitymanagers, security engineers/-analisten, IT-beheerders en algemeen directeurs. Het rapport brengt de invoering van AI, beleid rond Shadow AI, ervaringen met incidenten, opleidingspraktijken, het gebruik van MDR en budgetverwachtingen samen in één samenhangend beeld voor kmo’s.
Ja. We analyseren de mate waarin AI wordt ingezet, de gepercipieerde AI-gerelateerde risico’s en of organisaties een AI-beleid hanteren om Shadow AI (niet-goedgekeurde tools) onder controle te houden. U ontdekt hoe de aanwezigheid van zo’n beleid samenhangt met het aantal incidenten en hoe AI de cybersecurityprioriteiten van kmo’s hertekent.
Onze bevindingen tonen aan dat opleiding een eerste verdedigingslinie vormt: organisaties die vaker en kwalitatief betere opleidingen aanbieden, melden doorgaans minder incidenten en herstellen sneller. Het rapport gaat dieper in op de opleidingsfrequentie, de maturiteit van opleidingsprogramma’s en hoe bewustwording de beveiligingsresultaten en het vertrouwen in de cyberweerbaarheid beïnvloedt.
Managed Detection & Response (MDR) combineert 24/7 monitoring, proactieve threat hunting en begeleide respons op incidenten. Ondanks de toenemende complexiteit van cyberdreigingen en de hoge werkdruk bij IT-teams blijven de bekendheid en het gebruik van MDR bij kmo’s lager dan verwacht. Het rapport legt uit waar MDR zich onderscheidt van de ondersteuning door MSP’s en MSSP’s en wanneer uitbesteding leidt tot een snellere detectie en een sneller herstel na incidenten.
Ja. Bijna de helft van de organisaties verwacht volgend jaar het cybersecuritybudget te verhogen. We laten zien waarin wordt geïnvesteerd (zoals XDR/SIEM, identiteits- en toegangsbeheer, cloudbeveiliging, back-up en herstel, opleidingen en kwetsbaarheidsbeheer) en hoe de ervaring met een cyberincident vaak leidt tot een verschuiving van de investeringsprioriteiten.
Dit rapport is bedoeld voor leidinggevenden en professionals binnen kmo’s die behoefte hebben aan datagedreven benchmarks: CIO’s, CISO’s, IT- en securitymanagers, securityanalisten/-engineers, IT-beheerders en directieleden die prioriteit geven aan AI-governance, het terugdringen van incidenten, de evaluatie van MDR-diensten, de ROI van opleidingen en de budgetplanning voor 2026 binnen internationale organisaties.